Domain schlau-forschen.de kaufen?
Wir ziehen mit dem Projekt
schlau-forschen.de um.
Sind Sie am Kauf der Domain
schlau-forschen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schlau-forschen.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Welche grundlegenden Geräte werden in einem typischen Labor zur Analyse und Forschung benötigt?
In einem typischen Labor zur Analyse und Forschung werden grundlegende Geräte wie Mikroskope, Zentrifugen und Pipetten benötigt. Diese Geräte ermöglichen die Untersuchung von Proben auf zellulärer und molekularer Ebene. Zusätzlich werden auch Waagen, Inkubatoren und Thermocycler für die Durchführung von Experimenten benötigt. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Fhrung in Wissenschaft und Forschung, Fachbücher von Reinhold HallerDas Buch "Führung in Wissenschaft und Forschung" bietet eine umfassende Einführung in die wesentlichen Aspekte der Führung im wissenschaftlichen und forschungsorientierten Umfeld. Es richtet sich an Führungskräfte, die oft aufgrund ihrer wissenschaftlichen Leistungen in Führungspositionen gelangen, jedoch selten die notwendigen Führungsfähigkeiten systematisch erlernt haben. Dieses Handbuch behandelt zentrale Themen wie Personalführung, Teammanagement und effektive Führungsinstrumente. Darüber hinaus werden evidenzbasierte Ansätze zur Konfliktbewältigung, zur Personalauswahl und zum Selbstmanagement vorgestellt, um eine ausgewogene Work-Life-Balance zu fördern. Die praxisorientierte Toolbox und die theoretischen Hintergründe machen es zu einem wertvollen Begleiter für alle, die in der Wissenschaft und Forschung erfolgreich führen möchten.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OSRAM HG/100 PICO – Spektrallampe für wissenschaftliche Forschung & AnalyseOSRAM HG/100 1A PICO SPEKTRAL Die OSRAM HG/100 1A PICO ist eine Quecksilber-Spektrallampe für wissenschaftliche Anwendungen in der Optik, Strahlungsphysik und Spektroskopie. Sie wird nicht zur Beleuchtung eingesetzt, sondern als präzise Strahlungsquelle zur Analyse von Spektrallinien in Labor- und Forschungsumgebungen. Durch ihre stabile Emission eignet sie sich für hochpräzise Mess- und Kalibrieraufgaben. Technische Daten Leistung: 22 W Spannung (Brennspannung): 45 V Stromstärke: 1,0 A Stromart: AC/DC Gesamtlänge: 100 mm Durchmesser: 21 mm Wendeldurchmesser: 3 mm Wendellänge: 8 mm Sockel: PICO9 Lichtstrom: 0 lm Lichtstärke: 0 cd Bauform: Quecksilber-Spektrallampe Anwendungsbereiche Optik und Strahlungsphysik Spektroskopie Chemische Analytik Medizinische Forschung und Laboranwendungen Produktvorteile Präzise definierte Spektralstrahlung Stabile Emissionscharakteristik für Messanwendungen Geeignet für hochsensible optische Systeme Kompakte Bauform für Laborgeräte Produkteigenschaften Quecksilber-Spektrallampe Für wissenschaftliche Analyse- und Messsysteme entwickelt Kein klassisches Beleuchtungsprodukt Optimiert für reproduzierbare spektrale Ergebnisse Sicherheitshinweise Nur in geschlossenen, dafür vorgesehenen Geräten betreiben. Enthält Quecksilber und kann bei Beschädigung gefährliche Stoffe freisetzen. Nicht für allgemeine Beleuchtungszwecke geeignet. Handhabung ausschließlich gemäß Hersteller- und Sicherheitsvorgaben.538,03 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
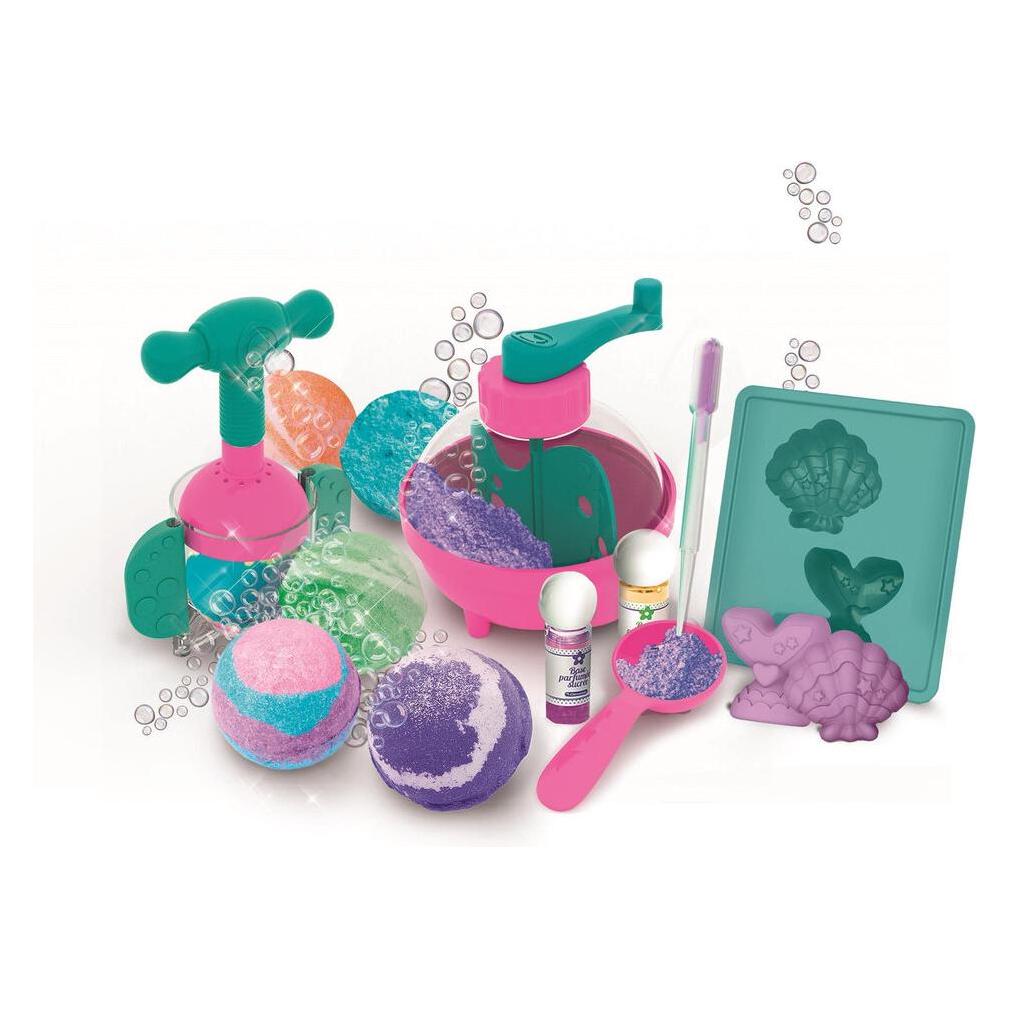
Clementoni; Wissenschaft und Spiel - Mini-Schleim LaborBist du bereit für ein wirklich klebriges Abenteuer? Dieses Kit enthält alles, was du für die Herstellung von Schleim brauchst: Flüssigkeiten, Glitzerpulver, Farbtabs. Pipetten und Mischschüssel für die Schleimherstellung sowie eine Box im Set zur Aufbewahrung des Schleims.Produkteigenschaften:- Komplettes Set zur Herstellung von Schleim- Ein vollständiges Schleim-Set zur Erstellung des Schleims- Pipetten und Mischschüssel inklusive- Box zur Aufbewahrung des Schleims- Anleitung mit ExperimentenVerpackungsgröße: 21 x 7 x 25 cm12,69 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie können Experimente dazu beitragen, neue Erkenntnisse in Wissenschaft und Forschung zu gewinnen?
Experimente ermöglichen es, Hypothesen zu überprüfen und zu bestätigen oder zu widerlegen. Durch systematische Durchführung von Experimenten können Forscher neue Zusammenhänge und Muster entdecken. Experimente ermöglichen es, wissenschaftliche Theorien zu überprüfen und zu verfeinern, was zu neuen Erkenntnissen und Fortschritten in der Forschung führt. **
-
Was sind die grundlegenden Ausrüstungsgegenstände, die für ein Labor benötigt werden, um Experimente und Forschung durchführen zu können?
Die grundlegenden Ausrüstungsgegenstände, die für ein Labor benötigt werden, sind Laborgeräte wie Mikroskope, Pipetten und Zentrifugen, Sicherheitsausrüstung wie Laborkittel und Handschuhe sowie Verbrauchsmaterialien wie Reagenzgläser, Petrischalen und Chemikalien. Ohne diese Ausrüstungsgegenstände ist es nicht möglich, Experimente und Forschung im Labor durchzuführen. Die Auswahl der Ausrüstung hängt von den spezifischen Anforderungen des Labors und der Art der durchzuführenden Experimente ab. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Abacusspiele Anno Domini Wissenschaft Forschung 263527Bei ANNO DOMINI kommt es nicht auf exaktes Wissen an. Denn wer weiß schon, ob ?Wasser auf dem Mond nachgewiesen wurde? bevor oder nachdem... 1x Anno Domini Wissenschaft Forschung deutsche Version Anleitung in: DE Typ: Kartenspiele14,24 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Fhrung in Wissenschaft und Forschung, Fachbücher von Reinhold HallerDas Buch "Führung in Wissenschaft und Forschung" bietet eine umfassende Einführung in die wesentlichen Aspekte der Führung im wissenschaftlichen und forschungsorientierten Umfeld. Es richtet sich an Führungskräfte, die oft aufgrund ihrer wissenschaftlichen Leistungen in Führungspositionen gelangen, jedoch selten die notwendigen Führungsfähigkeiten systematisch erlernt haben. Dieses Handbuch behandelt zentrale Themen wie Personalführung, Teammanagement und effektive Führungsinstrumente. Darüber hinaus werden evidenzbasierte Ansätze zur Konfliktbewältigung, zur Personalauswahl und zum Selbstmanagement vorgestellt, um eine ausgewogene Work-Life-Balance zu fördern. Die praxisorientierte Toolbox und die theoretischen Hintergründe machen es zu einem wertvollen Begleiter für alle, die in der Wissenschaft und Forschung erfolgreich führen möchten.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OSRAM HG/100 PICO – Spektrallampe für wissenschaftliche Forschung & AnalyseOSRAM HG/100 1A PICO SPEKTRAL Die OSRAM HG/100 1A PICO ist eine Quecksilber-Spektrallampe für wissenschaftliche Anwendungen in der Optik, Strahlungsphysik und Spektroskopie. Sie wird nicht zur Beleuchtung eingesetzt, sondern als präzise Strahlungsquelle zur Analyse von Spektrallinien in Labor- und Forschungsumgebungen. Durch ihre stabile Emission eignet sie sich für hochpräzise Mess- und Kalibrieraufgaben. Technische Daten Leistung: 22 W Spannung (Brennspannung): 45 V Stromstärke: 1,0 A Stromart: AC/DC Gesamtlänge: 100 mm Durchmesser: 21 mm Wendeldurchmesser: 3 mm Wendellänge: 8 mm Sockel: PICO9 Lichtstrom: 0 lm Lichtstärke: 0 cd Bauform: Quecksilber-Spektrallampe Anwendungsbereiche Optik und Strahlungsphysik Spektroskopie Chemische Analytik Medizinische Forschung und Laboranwendungen Produktvorteile Präzise definierte Spektralstrahlung Stabile Emissionscharakteristik für Messanwendungen Geeignet für hochsensible optische Systeme Kompakte Bauform für Laborgeräte Produkteigenschaften Quecksilber-Spektrallampe Für wissenschaftliche Analyse- und Messsysteme entwickelt Kein klassisches Beleuchtungsprodukt Optimiert für reproduzierbare spektrale Ergebnisse Sicherheitshinweise Nur in geschlossenen, dafür vorgesehenen Geräten betreiben. Enthält Quecksilber und kann bei Beschädigung gefährliche Stoffe freisetzen. Nicht für allgemeine Beleuchtungszwecke geeignet. Handhabung ausschließlich gemäß Hersteller- und Sicherheitsvorgaben.538,03 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Welche grundlegenden Geräte werden in einem typischen Labor zur Analyse und Forschung benötigt?
In einem typischen Labor zur Analyse und Forschung werden grundlegende Geräte wie Mikroskope, Zentrifugen und Pipetten benötigt. Diese Geräte ermöglichen die Untersuchung von Proben auf zellulärer und molekularer Ebene. Zusätzlich werden auch Waagen, Inkubatoren und Thermocycler für die Durchführung von Experimenten benötigt. **
-
Wie können Experimente dazu beitragen, neue Erkenntnisse in Wissenschaft und Forschung zu gewinnen?
Experimente ermöglichen es, Hypothesen zu überprüfen und zu bestätigen oder zu widerlegen. Durch systematische Durchführung von Experimenten können Forscher neue Zusammenhänge und Muster entdecken. Experimente ermöglichen es, wissenschaftliche Theorien zu überprüfen und zu verfeinern, was zu neuen Erkenntnissen und Fortschritten in der Forschung führt. **
-
Was sind die grundlegenden Ausrüstungsgegenstände, die für ein Labor benötigt werden, um Experimente und Forschung durchführen zu können?
Die grundlegenden Ausrüstungsgegenstände, die für ein Labor benötigt werden, sind Laborgeräte wie Mikroskope, Pipetten und Zentrifugen, Sicherheitsausrüstung wie Laborkittel und Handschuhe sowie Verbrauchsmaterialien wie Reagenzgläser, Petrischalen und Chemikalien. Ohne diese Ausrüstungsgegenstände ist es nicht möglich, Experimente und Forschung im Labor durchzuführen. Die Auswahl der Ausrüstung hängt von den spezifischen Anforderungen des Labors und der Art der durchzuführenden Experimente ab. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Clementoni; Wissenschaft und Spiel - Mini-Schleim LaborBist du bereit für ein wirklich klebriges Abenteuer? Dieses Kit enthält alles, was du für die Herstellung von Schleim brauchst: Flüssigkeiten, Glitzerpulver, Farbtabs. Pipetten und Mischschüssel für die Schleimherstellung sowie eine Box im Set zur Aufbewahrung des Schleims.Produkteigenschaften:- Komplettes Set zur Herstellung von Schleim- Ein vollständiges Schleim-Set zur Erstellung des Schleims- Pipetten und Mischschüssel inklusive- Box zur Aufbewahrung des Schleims- Anleitung mit ExperimentenVerpackungsgröße: 21 x 7 x 25 cm12,69 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Forschen und Forschung in Kontexten des, Fachbücher von Eva Maria Löffler, Christian Bleck, Harald RüsslerDas Buch "Forschen und Forschung in Kontexten des Alter(n)s" bietet eine umfassende Analyse der Bedeutung von Forschung im Bereich des Alterns, insbesondere in Verbindung mit der Sozialen Arbeit. Der Sammelband ist in zwei Hauptteile gegliedert: Der erste Teil thematisiert grundlegende Erkenntnisse über den Forschungsprozess und die Methodik des Forschens. Im zweiten Teil werden empirische Studien präsentiert, die sich mit berufs-, adressat:innen- und organisationsbezogenen Fragestellungen auseinandersetzen. Die Autor:innen, darunter renommierte Professor:innen der Sozialen Arbeit, diskutieren die Implikationen dieser Forschungsergebnisse für die Praxis, die Wissenschaft und die Ausbildung in der Sozialen Arbeit. Dieses Werk ist besonders wertvoll für Fachkräfte, Studierende und Forschende, die sich mit den Herausforderungen und Chancen des Alterns in der Gesellschaft beschäftigen.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.